Служба идентификации от Agntcy: Централизованное управление идентификацией для агентных систем
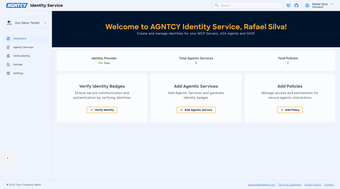
Служба идентификации является инструментом сервера MCP, разработанным Agntcy и написанным на Go, в основном распространяемым в виде образов Docker. Она действует как центральный узел для управления и проверки цифровых идентичностей для различных Агентских услуг, включая агентов, серверы протокола контекста моделей и многоагентные системы. Служба интегрируется с существующими поставщиками идентификации и серверами аутентификации, чтобы предоставить единое решение для управления идентичностью. Разработчики и Агентские услуги используют ее для установления, проверки и контроля доступа для AI-агентов в экосистеме Agntcy.
К чему подключается Служба Идентификации?
Служба Идентификации подключается и управляет цифровыми идентичностями для ряда Агентских Услуг, таких как Агенты, Серверы Протокола Контекста Модели, Мульти-Агентные Системы и A2A Агенты. Она поддерживает Открытый Агентский Схема Фреймворк и интегрируется с существующими Провайдерами Идентичности и Сервером Аутентификации. Это обеспечивает централизованный подход к проверке и управлению идентичностью в экосистеме Agntcy, служа важным компонентом для безопасных операций с участием AI агентов и MCP систем.
Основные функции и инструменты
Служба предоставляет API Службы Идентификации AGNTCY с 36 операциями по 25 путям, организованным в шесть областей ресурсов: AppService, BadgeService, AuthService, DeviceService, PolicyService и SettingsService. Конкретные операции включают AppService_ListApps и Создание нового Приложения. Также предоставляется Issuer CLI для управления идентичностями, хранилищами и учетными данными, позволяя пользователям генерировать, регистрировать, искать и проверять значки для Агенты и MCP Серверов.
Для кого это?
Служба Идентификации предназначена для разработчиков, создающих новые идентичности для AI Агенты и Серверы Протокола Контекста Модели. Она также обслуживает самих Агенты, MCP Серверы и Мульти-Агентные Системы, предоставляя необходимое управление идентичностью в экосистеме Agntcy. Разработчики, стремящиеся интегрировать проверку идентичности и контроль доступа для своих агентских архитектур, найдут это полезным. Пропустите это, если вам не требуется управление идентичностью для Агентских Услуг или интеграция с существующими Провайдерами Идентичности.
Как начать
Доступ предоставляется через стандартный поток авторизации OAuth, полагаясь на токены HTTP Bearer (JWT) и API ключи, переданные как "x-id-api-key" в заголовке. Настройка включает конфигурацию провайдера OpenID Connect (OIDC), такого как Ory, Keycloak или Auth0. Эта настройка требует установки переменных окружения, таких как OIDC_ISSUER_URL, OIDC_CLIENT_ID, OIDC_LOGIN_URL и OIDC_CLIENT_ID_CLAIM_NAME для установления OIDC соединения. Служба в основном поддерживает стандартный HTTP/HTTPS в качестве своего транспортного протокола.
Сценарии использования
- Проверка существующих идентичностей для Агентских Услуг.
- Регистрация новых Агентских Услуг для установления уникальных идентичностей.
- Управление идентичностями и контролем доступа, включая обновление, модификацию и отзыв идентичностей, а также определение правил и политик управления доступом на основе задач.
Служба идентификации предоставляет централизованное решение для управления идентификацией для Агентских услуг в экосистеме Agntcy. Ее API и интерфейс командной строки Issuer предлагают инструменты для создания, проверки и контроля доступа к идентификации, поддерживая различные AI-агенты и серверы MCP. Служба полагается на стандартные OIDC-поставщики для аутентификации, используя токены JWT Bearer и API-ключи. Это ключевой компонент для разработчиков, создающих безопасные, осведомленные о идентификации агентские архитектуры.